Když hacker ovládne mrazák. Co útoky na supermarkety říkají o našich chytrých domácnostech
V hlavních zprávách CNN Prima NEWS jsem komentoval útoky na mrazáky. Jak fungují a jak chránit domácí kameru, vysavač i chytrou lednici?
Úvodní ilustrace vytvořená pomocí AI znázorňuje propojení chlazení a digitálního řízení.
Představte si, že ráno otevřete supermarket. Pokladny fungují, světla svítí, zámky nikdo nepoškodil. Jen zboží, které mělo celou noc zůstat zmražené, musí do odpadu. Někdo na dálku změnil nastavení chlazení.
Dnes, 3. listopadu 2026, jsem v hlavních zprávách CNN Prima NEWS komentoval hackerské útoky na chlazení evropských supermarketů. Televize mě oslovila během dne a s paní redaktorkou jsme si povídali o napadených mrazácích i o tom, co mají společného s domácími kamerami, vysavači a chytrými lednicemi.
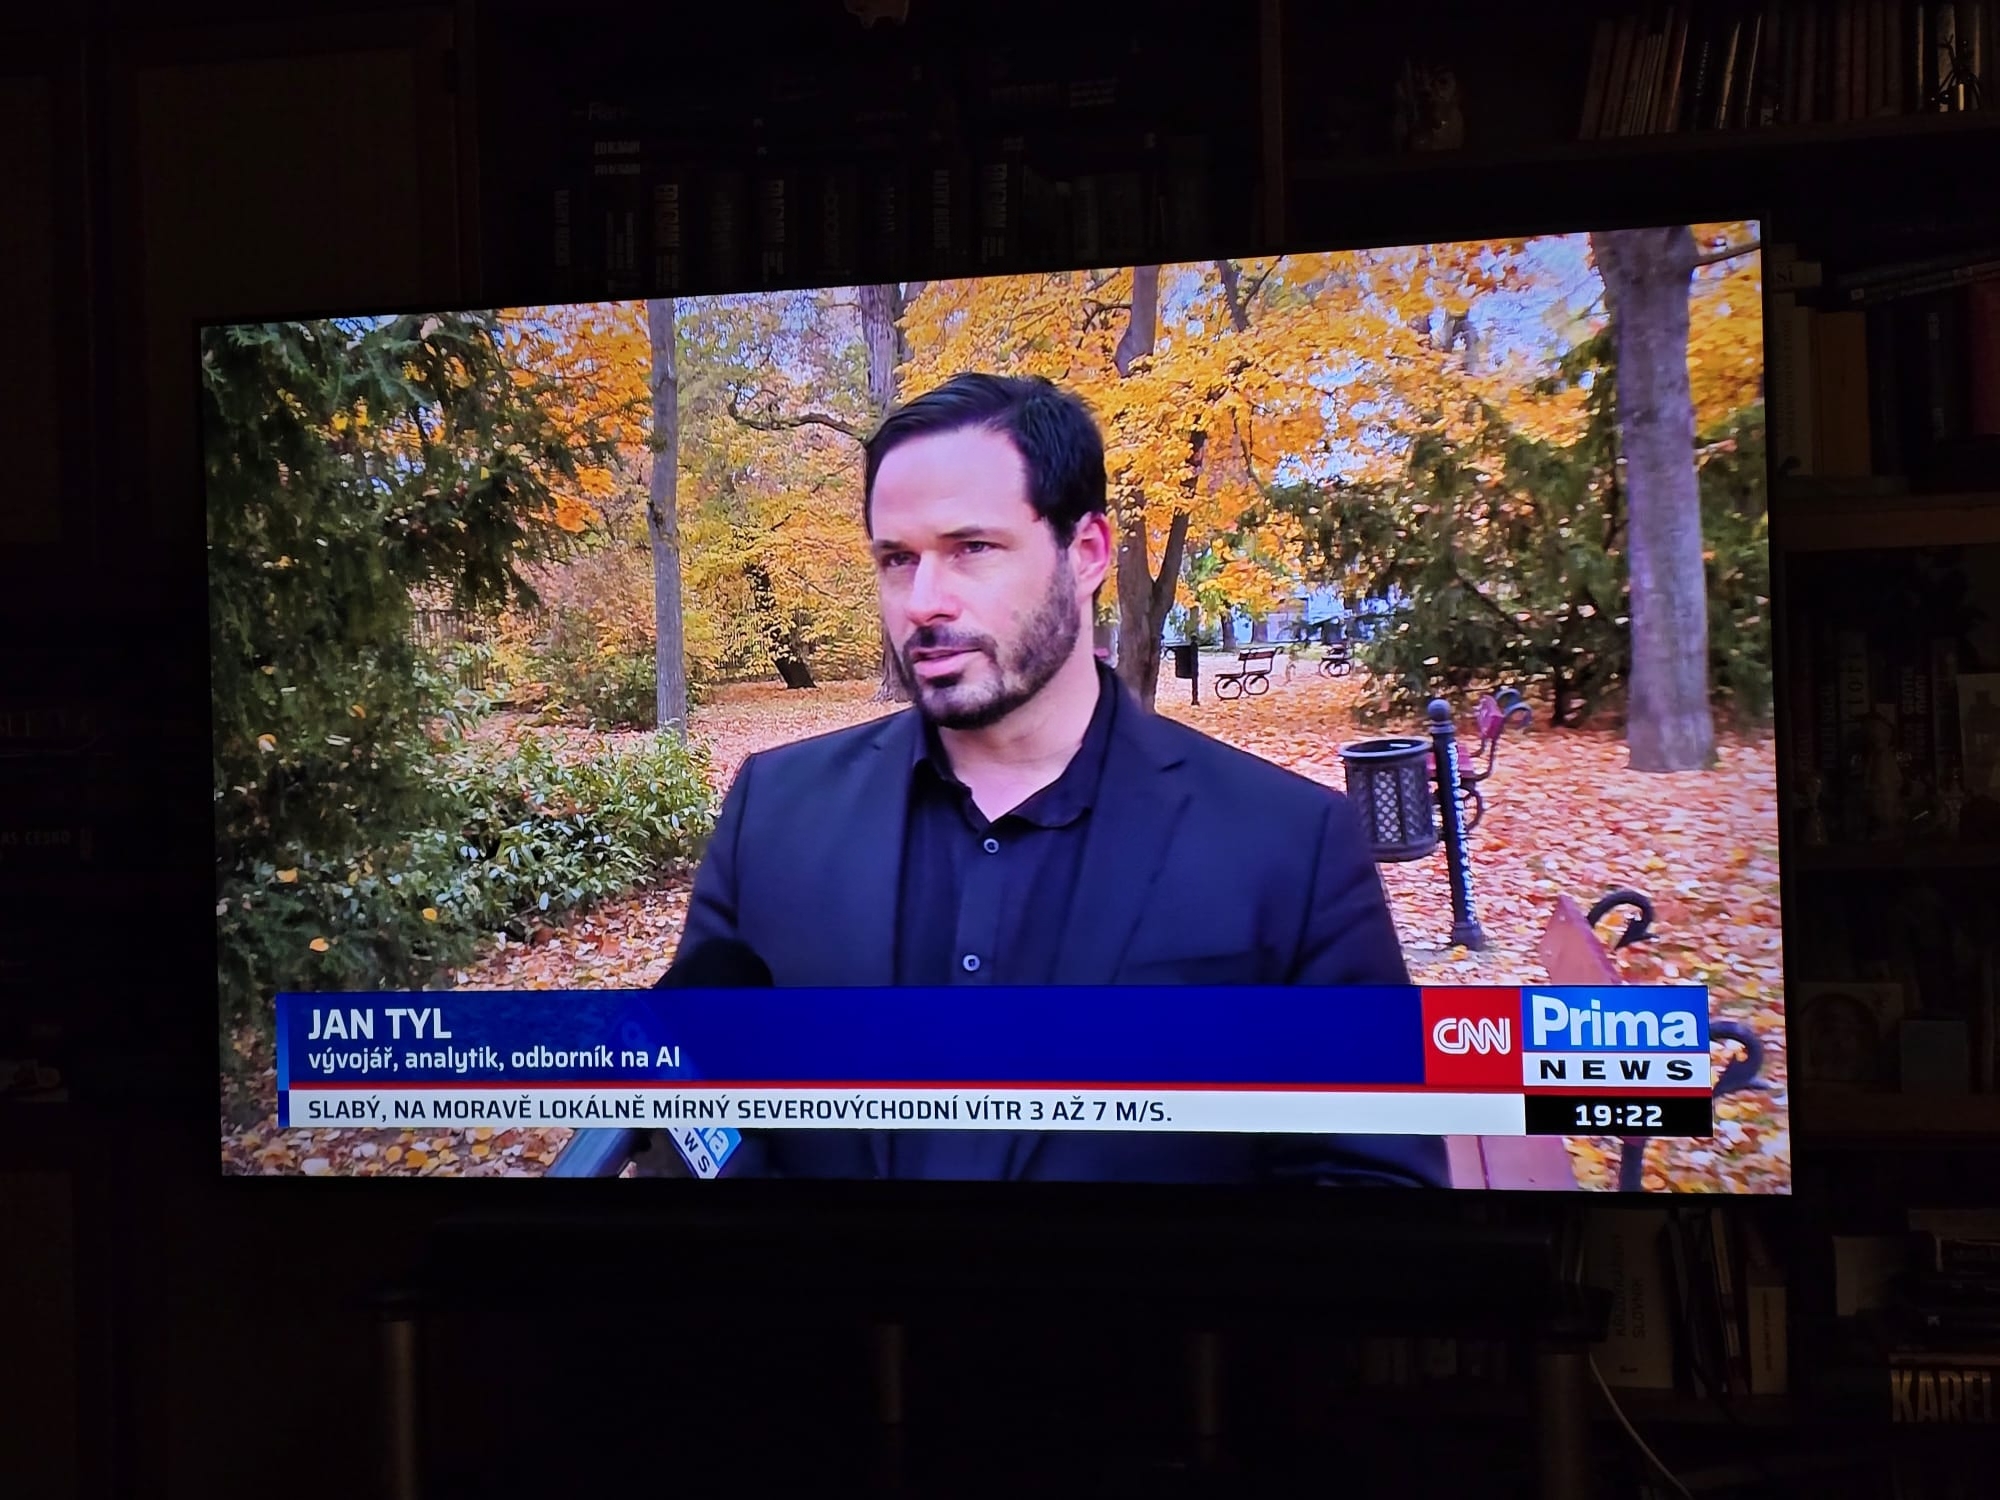
Záběr z dnešního vysílání CNN Prima NEWS, zachycený na televizní obrazovce.
Jedna otázka mi z toho rozhovoru připadá zvlášť důležitá:
Když do obyčejné věci přidáme počítač a vzdálené ovládání, kdo se bude starat o její bezpečnost za pět nebo deset let?
Ráno otevřete obchod. Mrazáky přes noc přestaly chladit
V noci z 11. na 12. října 2026 zasáhl kybernetický útok chladicí zařízení ve stovkách francouzských prodejen. Následovalo znehodnocení potravin a jejich likvidace. Na začátku listopadu přišla další hlášení, mimo jiné z Belgie a Švédska. Zpravodajství uvádělo teploty či nastavení kolem 50 °C, v některých švédských případech až 55 °C. To však neznamená, že takové teploty dosáhly všechny potraviny ve všech napadených prodejnách. Přehled událostí na Novinkách.
Francouzský CERT-FR, součást národní agentury ANSSI, potvrdil kompromitace vzdálených řídicích systémů Danfoss AK-SM a AK-SC i systémů Copeland a Dixell XWEB. Jde o technologie pro dohled a řízení chlazení. Jejich správcovská rozhraní podle úřadu nemají být přímo dostupná z veřejného internetu. Oficiální varování CERT-FR.
Pachatele nelze z dostupných důkazů spolehlivě určit. Ani společný původ všech hlášených incidentů není potvrzený. Podobný průběh je důvodem k vyšetřování souvislostí, sám o sobě je ale nedokazuje.
Jak může mrazák začít hřát? Zneužitím funkce, kterou potřebuje
Velká prodejna má chladicí vitríny, mrazicí boxy, čidla a další zařízení propojená do systému. Nad nimi může být řídicí jednotka, která umožňuje sledovat teploty, nastavovat provoz a spravovat alarmy. Servisní technik se díky tomu nemusí při každém problému vydávat přes půl republiky.
Taková jednotka obsahuje software a síťové rozhraní. Pro bezpečnost je proto potřeba přemýšlet o ní jako o počítači, který má právo ovládat fyzický provoz. Používá se pro to zkratka OT — provozní technologie. Její příkazy mohou změnit teplotu, otevřít ventil nebo zastavit čerpadlo.
U chlazení je důležitá funkce odmrazování. Námrazu na výparníku je potřeba pravidelně odstranit; podle konstrukce se přitom využívá například elektrický ohřev nebo horký plyn. Pokud někdo získá dostatečná oprávnění a nebezpečně změní délku či podmínky tohoto režimu, může narušit chlazení. Nemusí přitom vymýšlet novou funkci zařízení. Zneužije tu, kterou už má.
V tom je podstata problému: povolený provozní příkaz se ve špatných rukou může změnit v nástroj škody. Podrobnější pohled na architekturu těchto jednotek a jejich slabiny nabízí výzkum Claroty Team82.
Známá chyba ještě není důkaz konkrétního útoku
V podkladech o podobných incidentech snadno vznikne zkratka: výrobek má známou zranitelnost, někdo ho napadl, takže ji určitě využil. Takový závěr potřebuje důkazy z vyšetřování.
U řady Danfoss AK-SM 800A byly skutečně popsány chyby umožňující obejít ověřování nebo po přihlášení spouštět příkazy. Výrobce pro ně vydal opravy už v roce 2025; jeho přehled bezpečnostních oznámení rozlišuje jednotlivé chyby i dotčené verze. Veřejné potvrzení, že právě tyto chyby způsobily říjnové útoky, tím ale nevzniká. Na nejasný způsob prvotního průniku upozorňuje i Claroty.
Provozovatel přesto nemusí čekat na jméno pachatele. Může zkontrolovat, odkud je správa zařízení dostupná, kdo má přístup a zda výrobce ještě poskytuje bezpečnostní podporu. Mechanicky funkční zařízení totiž může mít software, pro který už žádná oprava nepřijde.
28 minut a šest dolarů: co skutečně ukázal experiment s AI
Tady se příběh potkává s oblastí, které se věnuji každý den.
Tým Claroty Team82 zveřejnil 13. října experiment: s pomocí AI programovacího agenta dokázal na laboratorním zařízení znovu sestavit známé zranitelnosti a propojit část z nich až k získání nejvyšších systémových oprávnění. Uvádí přibližně 28 minut práce a šest dolarů za využití AI. Popis experimentu přímo od výzkumníků.
Podstatné jsou podmínky. Výzkumníci začínali s veřejnými identifikátory již známých chyb, firmwarem a analytickými nástroji. Agent se navíc při analýze jedné slabiny vydal chybnou cestou. Odborník ho musel nasměrovat a výsledek ověřit.
Pro mě je to přesvědčivý příklad, jak AI zkracuje část technické práce. Zároveň ukazuje, proč se nemá zaměňovat laboratorní reprodukce známé chyby s autonomním prolomením libovolného zařízení. Experiment ani nedokládá, že AI použili pachatelé útoků na supermarkety.
Z obchodu až do obýváku
Domácí zařízení mají jinou konstrukci i zabezpečení než průmyslové chlazení. Sdílejí však otázku, kdo smí poslat příkaz a kdo smí dostat data. Tři případy ukazují různé způsoby, jak může ochrana selhat.
Kamera může být veřejná, aniž by to její majitel zamýšlel. Bitsight v červnu 2025 popsal přes 40 000 kamer s volně dostupným živým obrazem. Mezi zeměmi s vysokým počtem takových zařízení uvedl i Česko. Některé kamery samozřejmě veřejně vysílají záměrně; problémem jsou nechtěné pohledy do domácností, kanceláří nebo provozů. Veřejná dostupnost navíc není totéž co prokázané převzetí ovládání útočníkem. Původní výzkum Bitsight.
Vysavač může posloužit k obtěžování i narušení soukromí. Australská ABC v říjnu 2024 popsala skutečné incidenty u majitelů Ecovacs Deebot X2 v několika amerických městech: cizí lidé zařízení ovládali a přes reproduktory pouštěli urážky. ABC současně zdokumentovala slabiny ochrany videa. Výrobce u jednoho případu uváděl pravděpodobné zneužití dříve uniklých přihlašovacích údajů. Reportáž ABC včetně vyjádření výrobce.
Selhat může i cloud výrobce. V únoru 2026 popsal The Verge případ výzkumníka, který při pokusu ovládat vlastní DJI Romo narazil na přístup k tisícům dalších zařízení. Redakce při ukázce ověřila mimo jiné získání mapy bytu svého kolegy. Původní reportáž The Verge.
DJI následně potvrdilo chybu serverového ověřování spojenou s aplikací DJI Home a uvedlo, že ji opravilo bez nutnosti zásahu uživatelů. Podle firmy nebyly nalezeny důkazy o zneužití uživatelských dat a pozorovaná aktivita souvisela především s testováním výzkumníků. Jde tedy o doloženou zranitelnost a její demonstraci, nikoli důkaz masového špehování zákazníků. Stanovisko DJI.
Wi-Fi v lednici ještě neznamená, že ji někdo ovládne
U každého konkrétního modelu záleží na tom, co dovoluje jeho software. Přístup do aplikace může znamenat možnost měnit nastavení, získat informace o zařízení nebo vidět data propojených služeb. Z přítomnosti Wi-Fi nelze automaticky vyvodit, že někdo dokáže libovolně ovládat kompresor nebo obejít všechny fyzické pojistky.
Má smysl rozlišovat přístup k účtu, přístup k datům a skutečné ovládání zařízení. Jsou to různé úrovně problému. Totéž platí pro kameru vysavače: ne každý model ji má a ne každý senzor určený pro navigaci poskytuje běžný obraz místnosti.
Riziko navíc nemusí vyžadovat přímé připojení z internetu do domácí sítě. Zařízení samo komunikuje s cloudem výrobce, přes který přijímá příkazy. Pokud selže kontrola oprávnění na této cestě, dobře nastavený domácí router takovou chybu za výrobce neopraví.
Útočník nemusí chtít vaše data. Někdy chce vaše připojení
U průmyslového zařízení může útočník chtít přerušit provoz, způsobit škodu nebo vytvořit tlak na provozovatele. U domácí kamery může jít o soukromí lidí. Jindy je cenné samotné zařízení a jeho internetové připojení.
Z napadených přístrojů lze sestavit botnet — síť zařízení ovládaných bez vědomí jejich majitelů. Při útoku DDoS potom velké množství přístrojů současně zahlcuje cizí službu provozem. Jedna domácí krabička mnoho nezmůže; miliony už představují problém.
Americké ministerstvo spravedlnosti v březnu 2026 oznámilo zásah proti infrastruktuře čtyř botnetů včetně Aisuru a KimWolf. Podle soudních dokumentů dohromady infikovaly přes tři miliony zařízení, zejména rekordéry, kamery a routery. Přístup k nim provozovatelé prodávali dalším pachatelům. Oznámení amerického ministerstva spravedlnosti.
Takové využití může zůstat dlouho nenápadné. Přístroj nemusí začít mluvit ani se rozjet po bytě. Může dál plnit svou původní funkci a současně pracovat pro někoho cizího.
Česká Wi-Fi není bezpečnější jen proto, že je česká
Používáme stejné výrobky, aplikace a servisní postupy jako jinde v Evropě. Riziko proto závisí především na konkrétní instalaci a správě přístupů. Z dostupných zpráv ovšem nelze vyvozovat, že útoky na evropské chlazení zasáhly také české supermarkety.
České řetězce po francouzských událostech popsaly některá svá opatření. Albert podle vyjádření pro Novinky používá nezávislé sledování teplot, oddělené od samotného chlazení. Košík.cz uvedl, že jeho chladicí systémy nejsou připojené k datové síti. Jsou to vyjádření provozovatelů, nikoli nezávislý bezpečnostní audit. Vyjádření českých obchodů.
Širší hrozbu už popsal také NÚKIB. V prosinci 2025 se připojil k mezinárodnímu upozornění na útoky proruských hacktivistů proti provozním technologiím. Úřad zdůraznil slabě zabezpečenou vzdálenou správu a možnost fyzických škod i při použití jednoduchých metod. Toto varování popisuje širší trend; neurčuje pachatele nynějších útoků na chlazení. Upozornění NÚKIB.
Pět věcí, které bych dnes zkontroloval doma
Když si zapamatujete jednu věc: vzdálený přístup k domácnosti má mít jen ten, komu ho vědomě povolíte.
Začal bych účtem v aplikaci, aktualizacemi a nastavením routeru:
- Účty a hesla. Změnit výchozí hesla, používat pro každou službu jiné a zapnout vícefaktorové ověření, kde je dostupné. Zkontrolovat také sdílení přístupu s dalšími lidmi.
- Aktualizace a konec podpory. Ověřit firmware zařízení, aplikaci i router. Při nákupu se ptát, do kdy výrobce slibuje bezpečnostní opravy.
- Vzdálené funkce. Vypnout ty, které skutečně nepotřebuji. Zvlášť si rozmyslet vzdálený obraz a zvuk z místností, kde očekávám soukromí.
- Oddělení sítě. Pokud to router umožňuje, dát chytrá zařízení do oddělené sítě s omezeným přístupem k pracovním počítačům a úložišti. Samotný jiný název Wi-Fi izolaci nezaručuje; je potřeba ověřit nastavení a potřebné funkce.
- Odpovědnost výrobce. Hledat jasnou dobu bezpečnostní podpory a kontakt pro hlášení chyb. Samotná cena ani známé logo bezpečnost nezaručují. Chybu v serverovém ověřování oprávnění musí odstranit poskytovatel.
Praktický průvodce britského NCSC pro chytrou domácnost vysvětluje nastavení hesel, aktualizací, vzdáleného přístupu i význam doby podpory.
Zařízení se chová podezřele. Co udělat teď?
Neznámé přihlášení v aplikaci, cizí hlas z reproduktoru nebo změna nastavení jsou důvodem k prověření. Samotná porucha či výpadek Wi-Fi ještě útok nedokazují. U domácího zařízení bych postupoval takto:
- Omezit spojení a poznamenat, co se stalo. Odpojit podezřelé zařízení od sítě nebo mu v routeru zablokovat internet. Uložit čas události, oznámení a snímky obrazovky pro podporu. U lednice, topení či jiného důležitého zařízení zachovat bezpečný místní provoz podle návodu; odpojení od internetu neznamená automaticky vypnutí napájení.
- Zabezpečit účet z důvěryhodného telefonu nebo počítače. Změnit heslo, ukončit ostatní přihlášené relace a odebrat neznámé sdílené přístupy. Zapnout vícefaktorové ověření. Pokud se stejné heslo používá i jinde, vyměnit ho také tam. Zkontrolovat i e-mail, přes který se účet obnovuje.
- Obnovit zařízení podle výrobce a odstranit příčinu. Obrátit se na oficiální podporu, nainstalovat opravy a případný tovární reset provést podle jejího postupu. Reset může smazat nastavení a záznamy. Zařízení znovu připojit až po nápravě; při neopravené chybě cloudu nebo ukončené podpoře ho ponechat offline, případně nahradit.
Reset zařízení nezruší cizí přihlášení do vašeho cloudového účtu a změna hesla sama neopraví zranitelný software. Obě části je potřeba řešit společně. S obnovou účtu pomůže postup NCSC; přesné kroky pro konkrétní přístroj hledejte u jeho výrobce.
V obchodě nestačí nové heslo. Potřebujete i nezávislý teploměr
U firmy je potřeba jít dál než k výměně hesla. Chtěl bych vědět, kdo spravuje každou řídicí jednotku, jak se k ní dostává servis a zda lze jeho přístup rychle odebrat. Důležitý je také přehled verzí, plán výměny nepodporovaných zařízení a oddělení provozní techniky od kancelářských počítačů.
CERT-FR doporučuje odstranit přímou dostupnost správy z internetu a vzdálený přístup obnovovat přes zabezpečenou VPN nebo chráněnou síť. Součástí kontroly mají být i provozní nastavení včetně odmrazovacích intervalů. Úřad výslovně upozorňuje, že samotný tovární reset nepomůže dlouhodobě, pokud zařízení zůstane zranitelné a dostupné stejnou cestou. Doporučený postup CERT-FR.
Za zásadní považuji ještě nezávislou kontrolu skutečné teploty a připravenou reakci lidí. Pokud může stejný napadený systém změnit provoz i ovlivnit jeho hlášení, potřebujeme další způsob, jak si všimnout problému. Změny zapojení a režimu chlazení přitom musí probíhat se servisním technikem tak, aby zůstalo bezpečné a funkční.
Tři otázky, které vás možná napadly
Může mě robotický vysavač sledovat?
U některých modelů může neoprávněný přístup odhalit obraz, zvuk nebo mapu bytu. Záleží na senzorech, funkcích a zabezpečení konkrétního výrobku. Samotná přítomnost kamery neznamená, že vás někdo sleduje.
Stačí silné heslo a oddělená Wi-Fi?
Jsou to důležité vrstvy ochrany. Skutečně izolovaná síť omezuje přístup k dalším domácím zařízením; neodstraní ale chybu v cloudu výrobce. Stejně tak vícefaktorové ověření snižuje riziko převzetí účtu, neopravuje však software přístroje.
Znamená to, že jsou napadené i české obchody?
Z popsaných zahraničních incidentů to nevyplývá. Pro české provozovatele jsou důvodem ke kontrole zabezpečení a skutečných teplot; tvrzení o konkrétním napadeném obchodě potřebuje vlastní důkazy.
Chytrý spotřebič potřebuje péči i po vybalení z krabice
Chytré přístroje mají velký smysl. Pomáhají šetřit energii, včas poznat poruchu nebo obsloužit zařízení na dálku. Právě proto stojí za to dobře navrhnout, kdo k nim smí a co smí provést.
Útoky na chlazení ukazují, jak rychle se chyba v digitální správě promítne do běžného života. Výsledek nemusíme hledat v ukradené databázi. Může ležet v kontejneru za supermarketem.
Při výběru chytrého zařízení bych se proto kromě funkcí a ceny ptal i na to, kdo a jak dlouho bude udržovat jeho software. U vysavače stejně jako u mrazáku. Pohodlí vzdáleného ovládání využíváme každý den; bezpečnost potřebujeme po celou dobu, kdy zařízení slouží.
Text vychází z informací dostupných k 3. listopadu 2026. Reportáž byla odvysílána v hlavních zprávách CNN Prima NEWS téhož dne. Odkaz na záznam doplním, až bude dostupný.